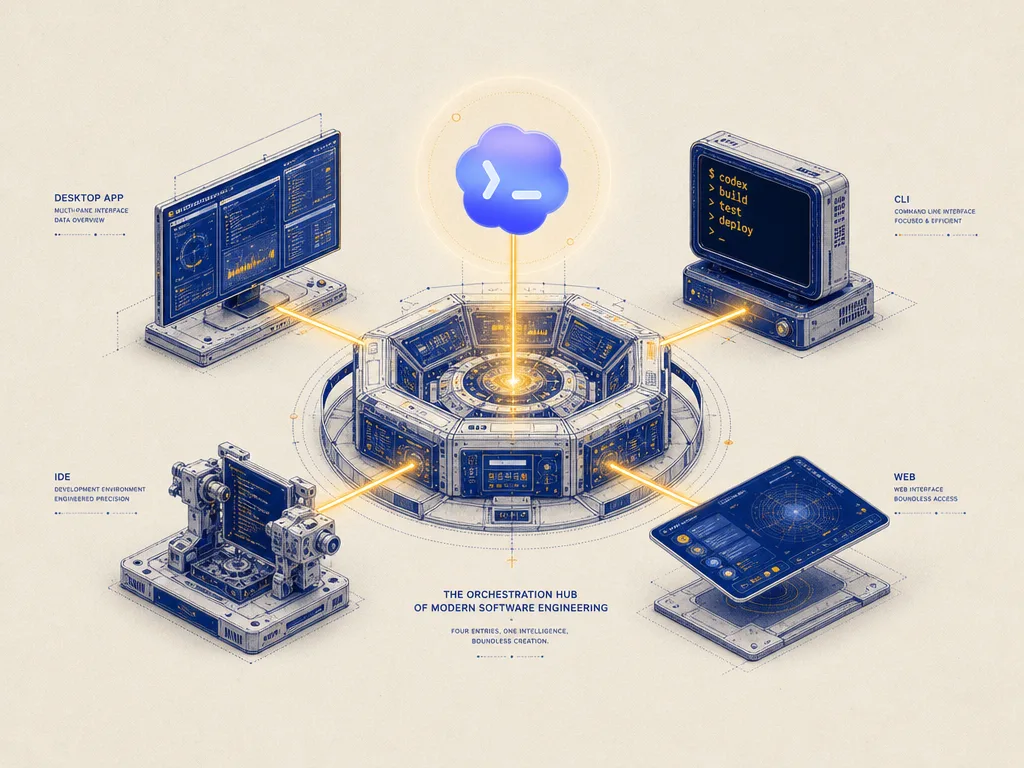
在接触与引入 Codex 进行工程开发时,开发者最常遇到的第一个困惑就是:“为什么 Codex 同时提供了桌面客户端(App)、命令行终端(CLI)、IDE 集成以及 Web 界面与云端环境等多种形态?我到底该从哪一个开始?”
如果把 Codex 仅仅看作一个“AI 对话窗口”,这种多端形态似乎显得冗余;但如果理解了 Codex 作为“具备自主环境感知与代码操作能力的工程 Agent”,就会发现这几个入口实际上对应了截然不同的软件研发工作流、权限管控模型与计算环境。
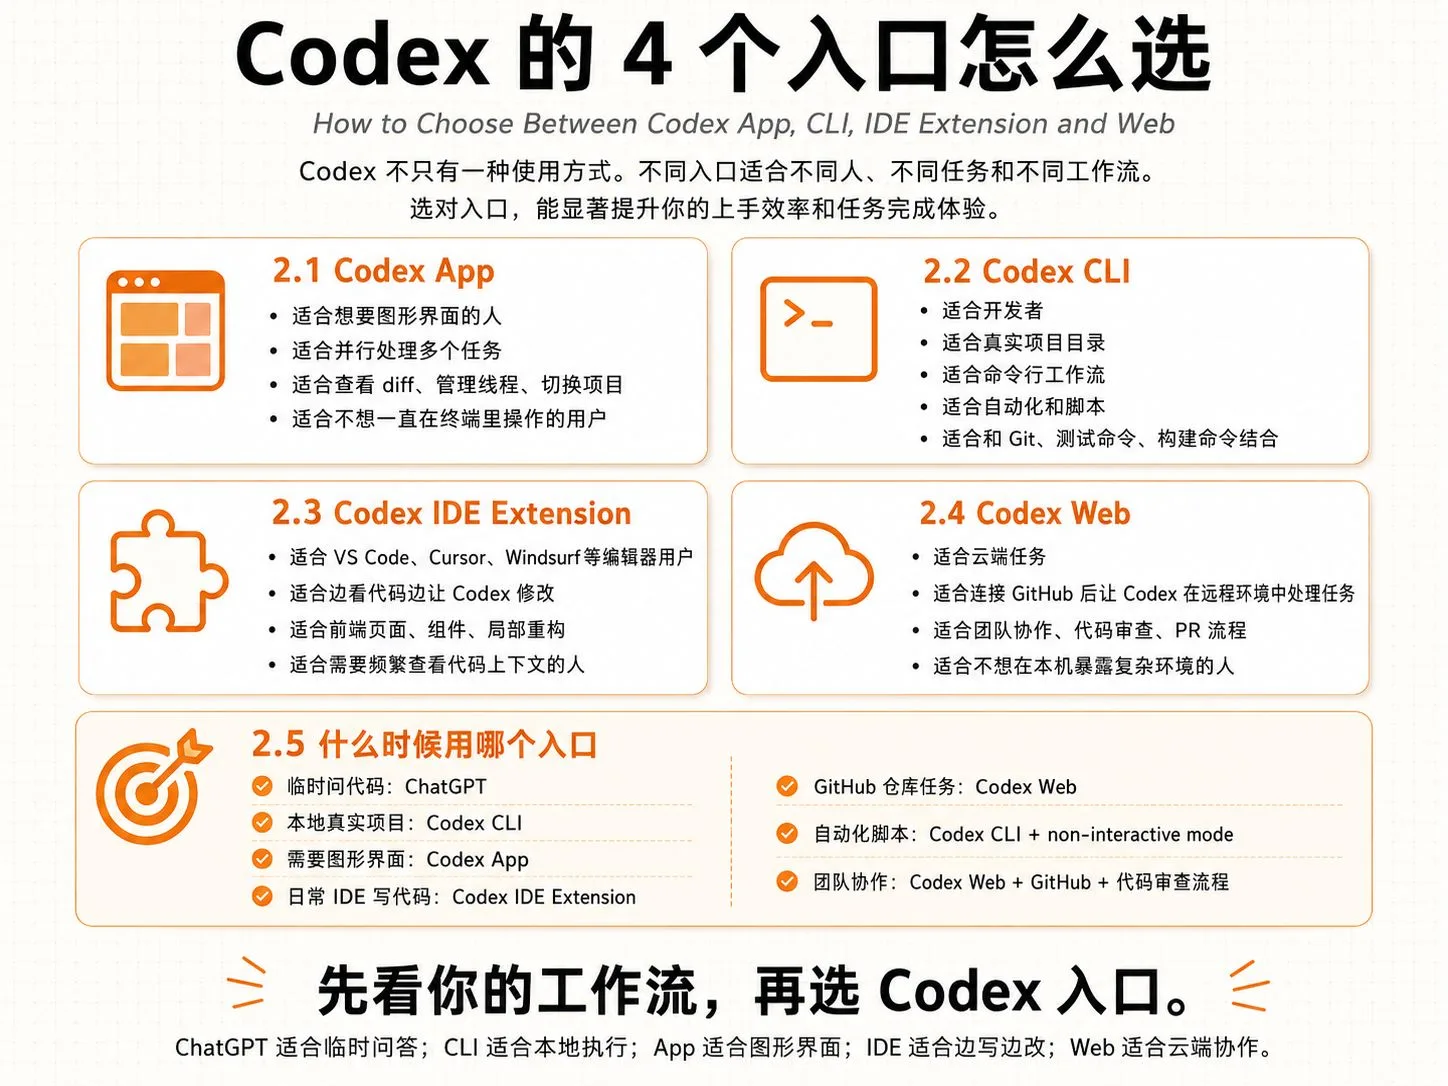
本文旨在全面拆解 Codex 各大核心使用入口的架构定位、执行边界、适用场景与横向选型决策矩阵,帮助个人开发者与工程团队快速建立最匹配实际业务的多端协同体系。
一、Codex 多端入口的体系解耦:核心能力与客户端工作流界面的分析框架
为了清晰梳理多端形态,本文采用核心能力层(Agent Core)与客户端交互层(Client Surface)解耦的分析框架来进行系统化拆解:
- 核心能力层:包括底层大语言模型代码生成、项目级上下文感知检索、沙盒隔离执行机制(Sandboxing)、权限审批流配置(Approval Policy)以及工具调用能力(Tool Calling / MCP)。
- 多端交互与执行界面(Client Surfaces):
- Codex 桌面端(App):提供沉浸式图形界面(GUI),集成可视化多项目管理、差异比对器(Diff Viewer)以及针对本地操作的受控审批流,面向本地可视化交互开发。
- Codex CLI(命令行工具):直接嵌入操作系统 Shell,既提供全屏交互式终端界面(TUI),又通过
codex exec与codex exec -原生支持自动化脚本与 CI/CD 流水线。 - IDE 集成(Integration):分别通过原生扩展或内置智能体形式嵌入主流代码编辑器(VS Code、Cursor、Windsurf 使用官方插件,Xcode 与 JetBrains 分别通过各自原生 AI 框架接入),在源码编辑界面就地唤醒,支持行内审查与上下文感知。
- Codex Web 界面与 Codex Cloud:Web 控制台提供免安装的浏览器管理与会话调度门户;Codex Cloud 则提供运行在远端隔离虚拟机中的独立任务工作区,支持后台异步持续执行。
理解这种解耦架构后,就不会陷入“必须在多端中孤立单选”的误区,而是能够根据任务性质与团队协作阶段动态组合。
二、Codex 桌面端(App):可视化项目管理与新手的最佳起步环境
1. 定位与核心能力
Codex 桌面端(Desktop App)是功能完备、交互直观的独立图形客户端。它不仅是一个对话界面,更是一个面向本地项目的多任务可视化工作台:
- 可视化项目与工作区组织:允许在独立窗口中平行切换多个项目目录,直观浏览工作区文件树,保持不同工程上下文的清晰隔离。
- 直观的代码变更审查(Diff View):在 Agent 执行代码生成或工程修改时,界面内嵌类似 Git Diff 的高亮比对器,清晰展示新增、删除与修改代码行,支持在界面中逐项确认或撤销。
- 沙盒边界与精细化审批策略(Sandbox & Approval Policy):
- 沙盒(Sandbox):定义技术执行边界,限制被调用命令对操作系统关键目录和网络资源的越界访问。
- 审批策略(Approval Policy):决定 Agent 何时暂停并请求用户确认。具体行为严格取决于配置的权限模式:在默认的“Ask for approval”(请求审批)模式下,超出预设安全边界的修改会弹出确认提示;在“Approve for me”(自动代审)模式下,符合策略规则的低风险操作会由系统自动审查放行;若配置为“Full access”则全权允许执行。系统并非对所有操作机械触发相同弹窗,而是受权限配置规则矩阵精细调控。
2. 适用人群与高频场景
- 适用人群:AI 辅助编程新手、全栈独立开发者、产品经理、以及偏好在独立图形窗口统筹多个项目的工程师。
- 典型场景:
- 从零构建全新的 Web 网页或原型项目(快速完成脚手架与基础代码构建)。
- 需要频繁逐行审阅 Agent 修改细节、注重操作安全可控的探索性任务。
- 并行管理多个本地项目的轻量级迭代与技术验证。
三、Codex CLI(命令行工具):终端沉浸开发与 CI/CD 自动化流水线核心
1. 定位与核心能力
Codex CLI 是为终端沉浸型开发者与自动化脚本打造的原生命令行程序。它摆脱了图形界面的内存负担,深度融入系统的 Bash、Zsh、PowerShell 等 Shell 环境:
- 交互式终端模式(Interactive TUI):在项目根目录下键入
codex即可启动终端全屏会话,自动绑定当前目录为工作区,支持在终端内使用快捷键进行代码编辑与审查。 - 非交互式自动化执行(
codex exec规范):通过官方标准的codex exec子命令,在无需人工干预的情况下以批处理模式执行任务。例如:# 运行单次分析并输出结果 codex exec "总结当前仓库的代码架构并列出前5个高风险模块" - 进程管道与自动化链式协同:
codex exec执行过程中会将进度日志输出至stderr,仅将最终 Agent 回复输出至stdout,因此可以与 Linux/Unix 命令行工具链无缝管道衔接,支持直接读取标准输入(stdin):# 生成更新日志并写入文件(进度输出至 stderr,最终结果输出至 stdout) codex exec "针对最近10次Git提交生成结构化更新日志" | tee release-notes.md # 使用 "-" 显式声明从标准输入读取 Prompt 任务指令 cat prompt.txt | codex exec - # 管道注入前序数据作为上下文,并由 Codex 根据显式指令进行格式化 curl -s https://api.example.com/status | codex exec "将接口数据转换为Markdown状态表格" > status.md - 结构化输出与权限受控沙盒:
- 支持
--json输出 JSON Lines(JSONL)事件流,方便脚本与 CI 工具捕获生命周期事件。 - 支持
--output-schema <schema.json>强制让 Agent 按照严格的 JSON Schema 格式化输出最终数据。 - 最小权限原则与沙盒策略:自动化流水线推荐遵循最小权限原则,通过
--sandbox workspace-write开放工作区目录的写权限,配合按需审批(on-request)模式安全执行。 -
⚠️ [高危风险警告] 关于
danger-full-access的安全约束:
参数--sandbox danger-full-access会完全解除沙盒的技术防护限制,严禁将其作为常规开发或普通 CI/CD 流水线的推荐方案;该参数仅适用于严格物理隔离、不含敏感资产且销毁即弃的一次性容器(Ephemeral Sandbox Container)中由高级运维人员评估使用。
- 支持
2. 适用人群与高频场景
- 适用人群:资深后端工程师、DevOps 运维人员、习惯 Vim/Tmux 终端流的极客开发者、自动化流水线工程师。
- 典型场景:
- 远程服务器(SSH)环境下的代码巡检、日志分析与无 GUI 场景排障。
- 持续集成(CI/CD)流水线中的自动化代码审查、测试用例补全与静态合规检测。
- 跨多仓库的批量依赖更新与语法规则批量重构脚本。
四、IDE 集成(VS Code / Cursor / Windsurf / Xcode / JetBrains):日常编码的就地协作伙伴
1. 定位与核心能力
IDE 集成将 Codex 的 Agent 能力直接注入开发者最熟悉的日常代码编辑器中,实现“代码在屏幕中央,Agent 在视线侧旁”的零缝隙协作。需要清晰区分不同编辑器的官方集成途径:
- 官方支持的三大接入形态:
- VS Code、Cursor 与 Windsurf:在对应扩展市场安装官方发布的 Codex IDE Extension(扩展 ID:
openai.chatgpt),提供集成侧边栏工作台、代码审查与变更回填。 - Xcode:通过 Apple 开发者内置的 Coding Assistant(编码助手) 原生接入,在智能体(Agent)列表中直接勾选 Codex 进行模型调度。
- JetBrains IDE(IntelliJ IDEA、PyCharm、WebStorm 等):通过 JetBrains 官方推出的 JetBrains AI Assistant 插件,在 AI Chat 交互面板中选择 Codex Agent 作为底层协作引擎。
- VS Code、Cursor 与 Windsurf:在对应扩展市场安装官方发布的 Codex IDE Extension(扩展 ID:
- 在编辑器就地共享上下文(遵循各 IDE 实际支持范围):无需切换独立应用或手动复制粘贴,扩展能直接感知编辑器当前支持的上下文范围:
- VS Code / Cursor / Windsurf:能够感知当前打开的文件标签页、活动光标所在的代码行、用户主动选中的代码片段以及近期会话历史,支持快捷发起“解释选区”、“重构函数”或“生成单元测试”。
- Xcode:主要依托 Apple 编码助手支持的当前编辑文件与局部选中区域。
- JetBrains:基于 JetBrains AI Assistant 支持的项目符号导航与当前编辑上下文。
- 架构机制澄清:与语言服务协议(LSP)的分工互补:
需要明确澄清概念:IDE 扩展是作为编辑器的高级 AI Agent 客户端运作,负责与 Codex 核心服务通信。它不替代语言服务器协议(LSP),而是与语言专属的 LSP 智能服务各司其职、互补并存:- LSP 服务:主要提供确定性的静态语言分析服务,例如语法与语义诊断、符号引用查找、定义跳转、以及基于类型系统的上下文自动补全。
- Codex Agent:专注于高层意图理解、跨文件结构修改与重构、多步任务规划及复杂业务逻辑生成。 两者分工协同,共同保障现代 IDE 的开发体验。
- 长任务向云端异步委派:在 IDE 扩展中,遇到耗时较长、计算密集的复杂重构任务时,支持直接将其委派(Delegate)至 Codex Cloud 异步执行,完成后再回填至编辑器中审阅。
2. 适用人群与高频场景
- 适用人群:绝大多数专职软件研发人员、正在大型现有工程中进行功能迭代的研发团队。
- 典型场景:
- 大型代码仓库中的日常业务逻辑开发与 Bug 修复。
- 针对遗留代码(Legacy Code)的就地阅读理解与重构。
- 边写代码边生成行内注释与配套单元测试。
五、Codex Web 界面与 Codex Cloud:跨端免装与云端异步执行环境
必须区分清楚:Codex Web 是浏览器交互控制台,而 Codex Cloud 则是底层独立运行的可复用云端计算环境。
1. Codex Web 控制台(Web Surface)
Codex Web 端运行在标准浏览器中,是轻量免安装的统一调度与管理门户:
- 零本地环境准备:不需要本地预装 Node.js、Python 或编译工具链,通过浏览器登录即可随时开启工作流。
- 全局任务编排与会话审阅:统一管理正在运行或已完成的云端任务会话,随时查看执行日志、代码变更记录与生成的工程制品。
2. Codex Cloud 云端执行环境(Cloud Environments)
Codex Cloud 是运行在云端托管基础设施上的隔离虚拟机环境(Cloud-hosted VM)及独立任务工作区(Task Workspace),而非简单等同于单机 Docker 容器:
- 异步离线执行:任务在云端隔离虚拟机中全自主运行,即使本地电脑关机、合上盖子或断开网络连接,云端任务仍会持续推进直到完成。
- 任务状态与发布生命周期管理:
- 新任务(New Task):从已发布(Published)环境的干净文件系统快照启动,确保每次起点完全可复现。
- 已有任务(Existing Task):保留自身已保存的未提交修改与已安装工具状态独立继续推进,各任务工作区严格隔离。
- 发布状态严格区分:对环境配置的修改在保存草稿(Save)后,必须显式点击“发布/重新发布”(Publish / Republish)生成新的环境快照;只有新创建的任务会应用最新发布的快照,已有任务则继续使用其原先状态,避免中途运行冲突。
- 代码仓库深度集成:直接连接 GitHub 等远程代码托管平台,自动克隆仓库、分析项目依赖、执行自动化安装脚本(Install Script)并构建环境快照。
- 凭证传递机制的严格区分(HTTPS 443 与 Allowed Domains 限制):
- 环境变量(Environment Variables):针对程序需要直接读取的常规配置值,直接注入运行环境中。
- HTTP/网络机密(Network Secrets):针对向外部服务传输的敏感认证凭证,配置专属的
Key、Value与Allowed domains(允许的目标域名)。网络代理仅在向白名单域名发起 HTTPS 443 端口 请求时进行动态替换;运行程序与本地日志中仅能看到占位符,杜绝机密以明文落盘或暴露于进程环境中。
- 受控的网络出口与 Tailscale VPN 私网接入:
- 支持配置公网访问权限(全公网访问,或仅允许访问官方包管理器与指定白名单域名)。
- 企业私网官方支持:官方明确通过 Tailscale VPN 网络隧道将云端虚拟机安全接入企业私有内网,直接拉取内部包仓库或访问内网测试数据库(当前官方仅明确支持 Tailscale VPN 方案)。
- 工作区团队共享:在企业工作区内,构建成熟的云端开发环境在设置共享权限(Privacy > Who can use: Workspace)并完成发布(Publish)后,团队成员即可基于统一镜像创建新任务,保证全团队在完全一致的运行时配置下开展研发。
3. 适用人群与高频场景
- 适用人群:移动办公人群、没有本地高性能开发环境的设备用户(如轻薄本或平板)、需要跑长期异步任务的工程师、以及需要标准化开发环境的跨地域团队。
- 典型场景:
- 耗时数十分钟的大型项目全套测试套件运行与批量重构。
- 无需污染本地环境,临时测试未经验证的开源项目。
- 跨端随时跟进与审查云端任务的执行状态。
六、本地执行 vs 云端执行:关键技术差异深度对比
| 考量维度 | 本地执行(App / CLI / IDE 集成) | 云端执行(Codex Cloud 环境) |
|---|---|---|
| 运行时载体 | 本地宿主系统(macOS / Windows / Linux / WSL2) | 云端托管隔离虚拟机(Cloud-hosted VM)及独立任务工作区 |
| 文件系统访问 | 直接挂载本地磁盘工程目录,受本地沙盒规则限制 | 自动从 Git 仓库拉取并挂载独立工作区副本 |
| 网络与内网连接 | 受本地沙盒策略与权限审批约束,仅在策略允许或用户批准时方可访问 localhost、局域网或外部网络服务 | 具备可控外网出口(支持全公网或白名单);官方支持通过 Tailscale VPN 接入企业私网 |
| 硬件与电源依赖 | 依赖本地硬件 CPU/内存/磁盘;设备休眠任务中断 | 消耗云端算力配额;设备关机/断网后任务在云端继续执行 |
| 默认沙盒机制 | 平台原生沙盒隔离:macOS 为 Seatbelt;Linux 与 WSL2 为 bubblewrap + seccomp;Windows 原生采用受限令牌与完整性级别隔离(区分 elevated 与 unelevated 权限,非操作系统的“Windows 沙盒”虚拟机产品) | 云端虚拟机系统级强隔离环境 |
| 安全审批模式 | 支持 Ask for approval、Approve for me 及特定权限配置文件 | 受工作区企业 Agent Security 策略与网络白名单统一监管 |
七、四大使用入口核心维度横向选型决策矩阵
| 对比维度 | Codex App (桌面端) | Codex CLI (终端) | IDE 集成 (VS Code / JetBrains 等) | Codex Web & Cloud (云端环境) |
|---|---|---|---|---|
| 交互形态 | 独立多项目桌面 GUI 窗口 | 字符终端界面 (TUI / CLI) | 编辑器嵌入式侧边栏与行内窗 | 浏览器 Web 控制台 + 云端 VM |
| 上手门槛 | ⭐ (极低,开箱即用) | ⭐⭐⭐ (需熟悉 Shell 与命令规范) | ⭐⭐ (需熟悉主流代码编辑器) | ⭐ (极低,零环境配置门槛) |
| 执行权限范围 | 本地受控沙盒 + 精细化审批配置 | 灵活可配 (--sandbox 多级控制) | 本地受控沙盒 + 编辑器授权 | 云端虚拟机强隔离 + 网络白名单/Tailscale VPN |
| 自动化集成度 | 较低 (以单人交互式任务为主) | 极高 (原生支持 codex exec 与 CI/CD) | 中等 (随日常编码快捷键流转) | 高 (支持 GitHub 联动与异步工作流) |
| 多文件重构表现 | 优秀 (全貌目录树与直观 Diff) | 极强 (可批处理整个仓库) | 良好 (侧重局部与关联文件追踪) | 极强 (适合云端大规模异步构建) |
| 典型适用受众 | 新手入门、全栈独立开发者 | 极客工程师、DevOps、CI 流水线 | 专职一线研发人员、日常功能迭代 | 跨端办公、长时运行任务、团队共享环境 |
八、不同用户阶段的演进路径与组合建议
正如原稿中提炼的精辟总结:
“如果你主要做本地项目、网页练习和日常开发,优先从 Codex App 开始通常就够用;等你熟悉 Git、终端和团队协作后,再逐步补 CLI、IDE Extension 和 Web / Cloud。”
基于工程最佳实践,建议开发者遵循以下阶段稳步演进:
阶段一:新手入门阶段(单兵起步:以 Desktop App 为核心)
- 主力工具:Codex App。
- 实操建议:使用 App 挂载新建的本地项目文件夹,利用直观的 Diff 对比界面逐步建立对 Agent 代码生成逻辑的信任;通过界面审批策略安全学习前端脚手架与全栈项目的基础搭建。
阶段二:日常深度研发阶段(主力生产:以 IDE 集成为主,App 为辅)
- 主力工具:IDE 集成(VS Code / JetBrains) + Codex App。
- 实操建议:日常大多数核心功能开发、单测编写与就地排错直接在编辑器插件内完成,保持极佳的沉浸编码手感;当面临跨多个模块的新建或架构性重构时,切至 Codex App 获取更宽阔的全局文件视域。
阶段三:自动化工程与团队协同阶段(全面进阶:CLI + IDE + Cloud 深度联动)
- 主力工具:Codex CLI (
codex exec) + IDE 集成 + Codex Cloud。 - 实操建议:
- 将
codex exec写入本地 pre-commit 钩子或 CI 流水线,配合--sandbox workspace-write实现提交前自动化合规检查与单测验证。 - 在 IDE 扩展中遇到计算密集或耗时较长的大型重构任务时,一键委派至 Codex Cloud 异步处理。
- 利用 Codex Cloud 统一配置团队标准研发镜像(集成统一的依赖与 Tailscale VPN 内部网络),消除不同成员电脑环境不一致的顽疾。
- 将
九、常见技术认知误区与排坑指南
-
误区一:“有了 IDE 集成,桌面端 App 就可以完全卸载了”
事实:IDE 针对单一打开项目内的微观文件编辑体验极佳,但在跨多个独立项目协同、需要全局大视野审查多目录结构调整时,独立 App 提供的项目切换器和专属 Diff 界面更加从容。两者是互补协作关系,而非单纯的替代关系。 -
误区二:“CLI 的非交互模式只是换个姿势在终端聊天”
事实:CLI 的真正威力在于通过codex exec将 AI 编程能力完全资产化和脚本化。通过标准化管道(|)、codex exec -、--json输出与严格的--output-schema校验,可以将复杂的代码审查与数据提取无缝缝合到现代自动化运维与持续交付流水线中。 -
误区三:“云端环境(Cloud)完全受限,无法处理企业级真实工程”
事实:现代 Codex Cloud 已支持深度集成 GitHub 仓库、持久化安装脚本以及配置 Tailscale VPN 安全打通企业私网。对于具备网络隔离和合规要求的企业级大型工程,Codex Cloud 反而是降低开发机维护成本、实现标准化异步生产的有力工具。
十、官方权威参考资料与技术基准
为确保文中技术事实与命令语法的准确性与长期时效性,本文所有关键参数与架构结论均基于 OpenAI 官方发布的最新产品技术文档进行核实(核准基准时间:2026 年最新规范):
- Codex Desktop App 官方指南:
https://developers.openai.com/codex/app 与 https://learn.chatgpt.com/docs/app - Codex CLI 开发者命令与非交互模式(
codex exec)规范:
https://developers.openai.com/codex/cli 与 https://learn.chatgpt.com/docs/non-interactive-mode - Codex IDE 集成与编辑器接入规范(VS Code / Cursor / Windsurf / Xcode / JetBrains):
https://developers.openai.com/codex/ide 与 https://learn.chatgpt.com/docs/ide - JetBrains AI Assistant Codex Agent 官方配置文档:
https://www.jetbrains.com/help/ai-assistant/codex-agent.html - Codex 沙盒隔离与权限系统架构(Seatbelt / bubblewrap / Windows 原生受限令牌):
https://learn.chatgpt.com/docs/sandboxing - Codex Cloud 云端环境、状态生命周期与 Tailscale VPN 接入规范:
https://developers.openai.com/codex/cloud 与 https://learn.chatgpt.com/docs/environments/cloud-environments
💡 进阶指引:本文属于《03Codex从入门到实战》系统实操专栏。如需全面掌握从零构建智能体协作开发环境与自动化工程流水线,欢迎查阅对应大盘母舰专题:AI智能体团队协同。